STid — lecteurs Architect, identifiants et UHF véhicule
STid fabrique en France des lecteurs de contrôle d'accès modulaires. Nous retenons la marque quand le maître d'ouvrage impose un lecteur au niveau de sécurité démontré : chiffrement des identifiants, liaison chiffrée vers l'unité de traitement, détection d'arrachement, et pour certaines configurations une certification de premier niveau délivrée par l'ANSSI. La gamme couvre le badge, le téléphone, la biométrie et l'accès véhicule en UHF, avec le même socle mécanique et le même câblage.
Lecteur de badge RFID Architect, vue de face. Visuel fabricant.
Lecteur Architect Blue, à liaison Bluetooth. Visuel fabricant.
Architect Desktop — lecteur de bureau, vue de trois quarts. Visuel fabricant.
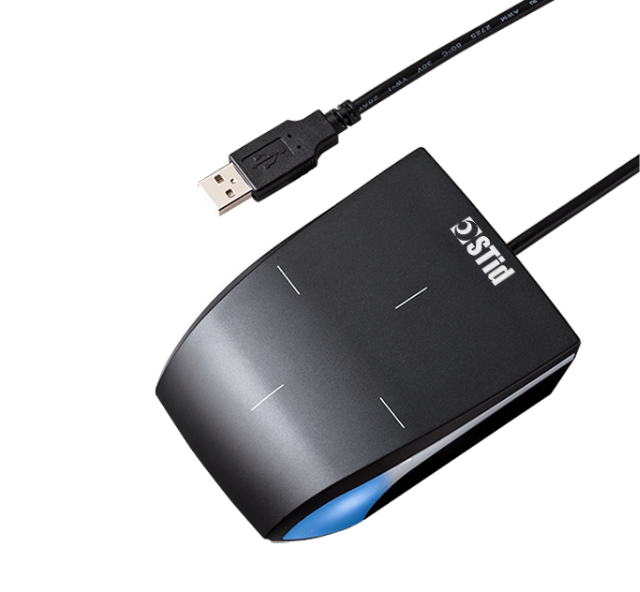
Architect ARC-G — lecteur de table USB. Visuel fabricant.
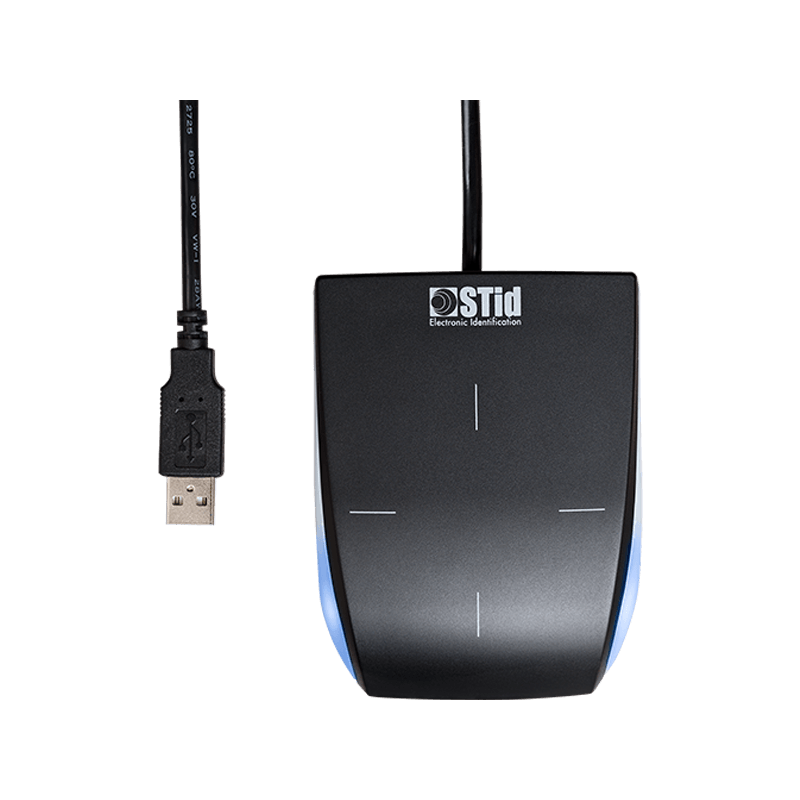
Architect Blue — enrôleur de badges, vue de face. Visuel fabricant.
Le principe modulaire
Un lecteur Architect se compose d'une embase raccordée à demeure et d'une coque avant interchangeable. L'embase porte le câblage, la coque porte la fonction : lecture seule, clavier, écran tactile, biométrie, Bluetooth, module 125 kHz. Conséquence pratique : ajouter un clavier ou supprimer la lecture 125 kHz sur un parc déjà posé ne demande ni dépose d'embase, ni reprise de câble, ni reprise de percement.
La migration d'un parc 125 kHz se fait en deux temps : coque hybride pendant la coexistence, puis coque 13,56 MHz seule une fois tous les badges remplacés.
Le niveau de sécurité dépend de trois choix distincts : la technologie du badge, la clé de diversification écrite dedans, et le protocole entre lecteur et unité de traitement. Les trois se décident à l'étude.
Un lecteur MIFARE lisant le CSN — le numéro de série public de la puce — n'apporte aucune sécurité : le CSN est lisible par n'importe quel téléphone.
Lecteurs Architect — 13,56 MHz
Lecteurs Architect et Architect One — valeurs constructeur
Modèle
Format
Distance de lecture
Alimentation
Consommation
Dimensions
IP / IK
Température
ARC1 · ARC1S — Architect One
Étroit, montage sur montant
Jusqu'à 6 cm avec un badge DESFire EV2 ou Classic
9 à 15 VDC
140 mA à 12 VDC au maximum
111,5 × 42,2 × 22 mm
IP65 hors connectique / IK10
−20 à +70 °C, humidité 0 à 95 %
ARC-C — écran et clavier tactiles
Standard avec clavier tactile 12 touches
Jusqu'à 4 cm avec un badge DESFire EV2
7 à 28 VDC
200 mA à 12 VDC au maximum
128 × 80 × 30,5 mm
IP65 / Non communiqué
−20 à +70 °C
ARC-IM — Architect Hybride multi-prox
Standard, modules 125 kHz retirables
Jusqu'à 8 cm en 125 kHz, jusqu'à 8 cm avec un badge DESFire EV2
7 à 28 VDC
170 mA à 12 VDC au maximum
145,6 × 80 × 25,7 mm
IP65 / IK10
−30 à +70 °C
ARCS-A/BT — Architect Blue standard
Standard, RFID et Bluetooth
0 à 8 cm en RFID, jusqu'à 20 m en Bluetooth
7 à 28 VDC
150 mA à 12 VDC au maximum
106,64 × 80 × 25,70 mm
IP65 / IK10, détection d'arrachement
−30 à +70 °C
Architect Blue clavier, écran tactile, biométrie, enrôleur
Coques avant de la même embase
Non communiqué par variante
Non communiqué par variante
Non communiqué par variante
Non communiqué par variante
Non communiqué par variante
Non communiqué par variante
Technologies lues et protocoles de sortie
Modèle
Technologies lues
Sorties filaires
Protocoles sur RS-485
Sécurité embarquée
ARC1 · ARC1S
13,56 MHz ISO 14443 types A et B, ISO 18092 ; DESFire EV2 avec Secure Messaging EV2 et Proximity Check
STid Mobile ID en NFC HCE et Bluetooth ; MIFARE ; CPS3 ; NFC HCE ; PicoPass en CSN ; iCLASS en CSN ; cartes ministérielles
TTL Data/Clock ISO2 ou Wiegand
SSCP v1 et v2 ; OSDP v1 en clair, v2 avec Secure Channel
3DES, AES, SHA ; crypto-processeur certifié EAL5+
Les distances de lecture annoncées sont mesurées avec un badge de référence, lecteur posé sur support non métallique. Sur montant acier, sur porte vitrée à châssis métallique ou à proximité d'un autre lecteur, la portée réelle est inférieure : nous vérifions au point de pose avant de figer la hauteur d'implantation.
OSDP contre Wiegand — pourquoi nous ne livrons plus de Wiegand en neuf
Le Wiegand transporte le numéro du badge en clair, sur deux fils, dans un seul sens. Il n'a jamais été normalisé : c'est un usage de fait des années 1980. Trois défauts le disqualifient sur un ouvrage neuf.
Aucun chiffrement. Un boîtier posé derrière le lecteur, du côté non protégé de la porte, enregistre les trames et les rejoue. L'attaque ne demande aucune compétence en cryptographie, seulement l'accès aux deux fils.
Aucune supervision. La ligne est muette au repos. Un lecteur arraché, un câble sectionné ou un lecteur substitué ne produit aucun événement : le système ne signale rien tant qu'un utilisateur ne se plaint pas.
Clonage trivial du badge lui-même, quand le lecteur se contente du CSN. Le numéro de série public d'une puce se lit avec un téléphone et se réécrit sur une carte du commerce. Un lecteur Wiegand lisant le CSN cumule les deux faiblesses.
L'OSDP est publié en norme internationale IEC 60839-11-5 depuis 2020, la version 2.2.2 de la spécification datant d'octobre 2024. Il repose sur un bus RS-485 multipoint : deux fils de données pour l'ensemble des lecteurs d'un même bus, au lieu d'une liaison dédiée par lecteur. La liaison est bidirectionnelle, ce qui permet la supervision permanente, la remontée de l'arrachement dans le protocole plutôt que par un contact séparé, le pilotage des voyants et du buzzer, et la configuration à distance — la commande File Transfer permettant de reconfigurer plusieurs lecteurs simultanément. Le mode Secure Channel de l'OSDP v2 chiffre la liaison en AES-128 avec une clé de session négociée à l'établissement du canal.
Liaison lecteur — unité de traitement : ce qui change
Critère
Wiegand
Clock&Data
OSDP v2 Secure Channel
SSCP v2
Normalisation
Aucune, usage de fait
Aucune, usage de fait
IEC 60839-11-5
Protocole ouvert depuis 2020
Support physique
2 fils de données par lecteur
2 fils de données par lecteur
Paire RS-485 partagée
Paire RS-485 partagée
Sens
Unidirectionnel
Unidirectionnel
Bidirectionnel
Bidirectionnel
Chiffrement de la liaison
Aucun
Aucun
AES-128 avec clé de session
Algorithmes reconnus par l'ANSSI
Supervision de présence du lecteur
Non
Non
Permanente
Permanente
Arrachement
Contact séparé à câbler
Contact séparé à câbler
Remonté par le protocole
Remonté par le protocole
Mise à jour et configuration à distance
Non
Non
Oui
Oui
Reconnaissance par l'ANSSI
Sans objet
Sans objet
Non communiqué
Premier protocole de lecteur certifié CSPN, en 2013
Migrer un parc existant. La bascule se conduit par zone, pas d'un bloc. L'ordre que nous appliquons :
Séquence de migration Wiegand vers OSDP
Étape
Ce que nous faisons
Point de blocage fréquent
1 — Relevé
Inventaire des lecteurs, du protocole réel de chaque point, du câble en place et de sa longueur
Les plans d'origine ne correspondent presque jamais à l'existant
2 — Contrôle du support
Vérification de la présence d'une paire torsadée exploitable et du respect de la longueur admise par l'unité de traitement
Un câble Wiegand à conducteurs parallèles non torsadés ne convient pas en RS-485
3 — Unité de traitement
Vérification que la centrale accepte l'OSDP v2 avec Secure Channel, et non seulement l'OSDP v1
Certaines centrales n'annoncent l'OSDP qu'en mode clair
4 — Remplacement par zone
Lecteurs extérieurs et accès sensibles d'abord, zones intérieures ensuite
Coexistence à gérer : les deux protocoles cohabitent sur la même installation pendant la transition
5 — Mise en service
Liaison validée en OSDP v2 non sécurisé, puis appairage des clés et bascule en Secure Channel
Un lecteur laissé en mode clair n'apporte que la supervision
6 — Badges
Passage du CSN à un identifiant chiffré et diversifié en DESFire
Le remplacement du parc de badges est le poste le plus long
7 — Réception
Contrôle de l'état du Secure Channel lecteur par lecteur, essai d'arrachement, mise à jour du dossier des ouvrages exécutés
Sans contrôle point par point, des lecteurs restent en clair
Identifiants
Supports d'identification — valeurs constructeur
Support
Technologie
Sécurité
Distance de lecture
Remarque d'exploitation
Badge MIFARE DESFire EV2
13,56 MHz, ISO 14443 A
Chiffrement AES, Secure Messaging EV2, Proximity Check contre les attaques par relais
Jusqu'à 8 cm selon le lecteur
Support de référence en neuf
Badge MIFARE DESFire EV3
13,56 MHz, ISO 14443 A
Chiffrement AES
Non communiqué
Génération courante, compatible avec les lecteurs EV2
Badge MIFARE Classic
13,56 MHz
Chiffrement propriétaire dépassé
Jusqu'à 6 cm
Toléré en reprise de parc, à remplacer
Lecture en CSN seul
Numéro de série public de la puce
Aucune
Sans objet
À proscrire sur un accès extérieur
STid Mobile ID sur téléphone
Bluetooth Low Energy et NFC HCE
Non communiqué en détail
Jusqu'à 20 m en Bluetooth selon le mode
Application iOS et Android, portail web de gestion des cartes virtuelles
Identifiant UHF véhicule
860 à 960 MHz, passif
Non communiqué
Jusqu'à 14 m en longue portée
Sans pile, donc sans maintenance de l'identifiant
Cartes ministérielles et CPS3
13,56 MHz
Selon l'émetteur
Non communiqué
Utile en bâtiment public et en établissement de santé
STid Mobile ID — modes d'ouverture
Mode
Geste
Usage retenu
Badge
Téléphone ou montre présenté devant le lecteur
Porte intérieure, remplacement direct du badge
Slide
Main passée devant le lecteur, téléphone resté en poche
Locaux où les mains sont propres mais occupées
Mains libres
Aucun geste
Accès de service, livraison, personnel chargé
Tap-tap
Double frappe sur le téléphone en poche
Accès discret, extérieur
Télécommande
Commande à distance depuis l'application
Portail véhicule, barrière
Les modes à longue portée demandent un réglage de la distance d'activation au point de pose. Une lecture à 20 m sur une porte de hall ouvre la porte au passant qui longe la façade : nous réservons le mains-libres aux accès véhicule et aux sas où la géométrie interdit le déclenchement fortuit.
Accès véhicule — gamme UHF
Lecteurs UHF SPECTRE — valeurs constructeur
Modèle
Bande
Distance de lecture
Antennes
Sorties
IP
Alimentation
SPECTRE — longue portée
860 à 960 MHz
Jusqu'à 14 m
Jusqu'à 4 antennes déportées
Wiegand, OSDP, SSCP
IP65 et IP66 selon la version
Non communiqué
SPECTRE — moyenne portée
860 à 960 MHz
Jusqu'à 6 m
Non communiqué
Wiegand, OSDP, SSCP
IP65 et IP66 selon la version
Non communiqué
SPECTRE nano
UHF et Bluetooth
Non communiqué
Antenne intégrée
Non communiqué
Non communiqué
Non communiqué
L'identifiant UHF est passif : pas de pile, donc pas de campagne de remplacement, contrairement aux télécommandes radio.
La portée réelle dépend de la position du tag sur le pare-brise, du pare-brise athermique et de l'orientation de l'antenne. Un essai sur site avec les véhicules réellement utilisés est indispensable avant réception.
Sur une entrée de parking à deux voies, la difficulté n'est pas de lire loin mais de ne pas lire la voie voisine : le réglage de puissance et l'orientation des antennes valent plus que la distance maximale du catalogue.
Le couplage avec une boucle de détection au sol évite l'ouverture au passage d'un piéton porteur d'un tag.
Certification de premier niveau et qualification ANSSI
La CSPN, certification de sécurité de premier niveau, est délivrée par l'ANSSI après une évaluation en temps et charge contraints réalisée par un centre agréé. Elle porte sur un produit dans une version donnée et selon une cible de sécurité définie : elle ne se transpose pas automatiquement à une autre référence ni à une version ultérieure.
Certifications et évaluations publiées
Objet
Ce qui est publié
Première certification CSPN
Obtenue en 2013 sur un lecteur STid mettant en œuvre le protocole SSCP
Qualification ANSSI en solution
Obtenue à travers une solution de supervision tierce, avec un lecteur dérivé de la gamme Architect, selon l'architecture 1 du guide de l'ANSSI — lecteur transparent, sans clé embarquée
Référence du lecteur concerné
ARC-W33-B-PH5-7AD/1
OSDP Verified
Obtenue par la gamme Architect Blue auprès de la Security Industry Association, y compris sur un lecteur biométrique et sur des lecteurs tactiles à affichage aléatoire du clavier
Crypto-processeur
Certifié EAL5+ selon les fiches produit
Autres certifications produit
CE, FCC, IC, UKCA ; UL et UL294 selon les modèles
Liste exhaustive des références certifiées CSPN et dates de validité
Non communiqué
Une certification porte sur une architecture, pas sur une étiquette. L'architecture 1 du guide de l'ANSSI repose sur un lecteur dit transparent : il ne détient aucune clé de déchiffrement, il transmet la donnée à l'unité de traitement, qui décide. Un lecteur autonome qui détiendrait les clés dans son boîtier, posé côté extérieur, offre au contraire une cible démontable. Écrire « lecteur certifié ANSSI » dans un CCTP ne suffit donc pas : il faut préciser la référence, la version, le protocole et l'architecture retenue. Nous demandons ces quatre éléments avant de chiffrer, et nous refusons de garantir un niveau que le certificat ne couvre pas.
Comment nous choisissons
Bâtiment public et collectivité
ARC-C avec clavier tactile à affichage aléatoire sur les accès sensibles, lecture des cartes ministérielles, liaison en OSDP v2 Secure Channel. Le clavier aléatoire supprime la lecture du code par usure des touches et par observation à distance.
Reprise d'un parc 125 kHz
ARC-IM en coque hybride pendant la coexistence des deux familles de badges, puis dépose des modules 125 kHz une fois le parc converti. L'embase et le câblage restent en place : la façade n'est pas reprise deux fois.
Parking et accès véhicule
SPECTRE en moyenne portée sur une voie unique, avec boucle de détection au sol. Nous préférons régler court et sûr plutôt que long et imprévisible : une lecture à 14 m sur une rampe étroite ouvre au véhicule qui suit.
Personnel mobile et prestataires
STid Mobile ID en mode badge, pour éviter la logistique de remise et de restitution des supports physiques. La carte virtuelle se révoque à distance ; un badge perdu, non.
Câblage et bilan d'alimentation
Un lecteur chiffré ne consomme pas plus qu'un lecteur ordinaire, mais il impose un support de transmission de meilleure tenue et une discipline d'implantation. Les valeurs à retenir pour l'étude d'exécution :
Données de dimensionnement — valeurs constructeur
Modèle
Plage d'alimentation
Courant maximal à 12 VDC
Support de liaison
Encombrement en façade
ARC1 · ARC1S
9 à 15 VDC
140 mA
Paire torsadée pour le RS-485, ou 2 fils de données en TTL
111,5 × 42,2 mm, épaisseur 22 mm
ARC-C
7 à 28 VDC
200 mA
Paire torsadée pour le RS-485, RS232 disponible
128 × 80 mm, épaisseur 30,5 mm
ARC-IM
7 à 28 VDC
170 mA
Paire torsadée pour le RS-485, ou Wiegand
145,6 × 80 mm, épaisseur 25,7 mm
ARCS-A/BT
7 à 28 VDC
150 mA
Paire torsadée pour le RS-485, ou 2 fils de données en TTL
106,64 × 80 mm, épaisseur 25,70 mm
SPECTRE UHF
Non communiqué
Non communiqué
Wiegand, OSDP ou SSCP ; câbles d'antenne selon la configuration
Non communiqué
La plage large de 7 à 28 VDC autorise une alimentation en 24 V sur les liaisons longues, ce qui réduit la chute de tension à section de câble égale.
La longueur admissible du bus RS-485 est fixée par l'unité de traitement, pas par le lecteur : certaines centrales n'admettent que quelques dizaines de mètres entre le module et le lecteur.
Les indices IP65 et IK10 supposent une pose conforme : presse-étoupe serré, joint en place, entrée de câble par l'arrière. Un percement latéral improvisé annule l'étanchéité annoncée.
Sur les lecteurs à écran tactile, l'orientation en façade compte : un écran plein soleil devient illisible, et la lecture d'un clavier aléatoire suppose de le voir.
Mise en œuvre
Choix conjoint du badge, de la clé de diversification et du protocole de liaison, avant toute commande
Détention des clés de diversification : dépositaire nommé côté maître d'ouvrage, jamais chez le seul installateur
Câblage en paire torsadée pour le RS-485, longueur conforme à la limite de l'unité de traitement retenue
Bilan de consommation par alimentation : 140 à 200 mA par lecteur selon le modèle, hors organes de verrouillage
Support de pose non métallique, ou entretoise, pour préserver la distance de lecture annoncée
Écartement minimal entre deux lecteurs voisins pour éviter la perturbation mutuelle
Raccordement de la détection d'arrachement, ou vérification de sa remontée par le protocole
Mise en service en OSDP v2 puis bascule en Secure Channel, avec contrôle de l'état lecteur par lecteur
Encodage des badges sur un enrôleur de bureau, numérotation et registre de remise
Essai sur site des distances de lecture, avec les badges et les véhicules réellement utilisés
Maintenance
Points de contrôle périodique
Point
Ce que nous vérifions
Périodicité retenue
État du Secure Channel
Chaque lecteur en mode chiffré, aucun retour en mode clair après intervention
Semestrielle
Détection d'arrachement
Essai physique, remontée effective d'un événement
Annuelle
Distance de lecture
Mesure au badge de référence, comparaison avec la valeur de réception
Annuelle
Face avant et étanchéité
État de la coque, du joint et du presse-étoupe sur les lecteurs extérieurs
Annuelle
Lecteurs UHF
Orientation des antennes, portée réelle par voie, absence de lecture croisée
Semestrielle
Clés de diversification
Existence d'une copie séquestrée, procédure de renouvellement documentée
Annuelle
Micrologiciels
Version en service, correctifs publiés par le fabricant
Annuelle
Cartes virtuelles
Recollement des identifiants actifs sur le portail, révocation des départs
Trimestrielle
Questions fréquentes
Peut-on garder les badges existants ?
Techniquement oui, si le lecteur sait les lire. Mais conserver des badges lus en CSN, ou des MIFARE Classic, revient à poser un lecteur sécurisé devant un identifiant clonable. La migration utile porte d'abord sur le badge, ensuite sur le protocole. Nous chiffrons les deux postes séparément pour que le maître d'ouvrage puisse les étaler.
Faut-il refaire le câblage pour passer en OSDP ?
Pas toujours. L'OSDP demande une paire torsadée ; certains câbles Wiegand en place n'en comportent pas, ou dépassent la longueur admise par l'unité de traitement. Nous le vérifions point par point au relevé : c'est ce contrôle qui détermine si la migration est une opération de remplacement de lecteurs ou une opération de câblage.
Qui détient les clés de chiffrement des badges ?
Le maître d'ouvrage, avec une copie séquestrée. C'est la condition de son indépendance : sans les clés, il ne peut ni encoder de nouveaux badges, ni changer de prestataire, ni faire évoluer son parc. Nous formalisons la remise des clés à la réception, au même titre que celle des cartes de propriété d'un organigramme mécanique.
Un lecteur biométrique est-il envisageable ?
Rarement, et jamais par défaut. La biométrie sur le lieu de travail suppose de démontrer qu'aucun autre dispositif n'atteint le niveau de sécurité requis, impose une analyse d'impact relative à la protection des données, et se limite aux zones réellement sensibles. Sur les autres accès, un badge chiffré associé à un code apporte le même résultat sans le même risque juridique.
Fiches produits
Chaque système de cette gamme a sa fiche : caractéristiques mesurables, mise en œuvre et limites de lecture. Voir les 16 fiches.